
-
- 뉴스
- 행정중심복합도시건설청, 직원들이 직접 뛰는 '뉴미디어 소통'으로 국민 곁에 성큼
- 한-캐나다 외교장관통화
- 농림축산식품부, "보고, 맛보고, 즐기는 K-미식의 정수 … 제1회 한식의 날, 국립중앙박물관에서 사흘간 축제 연다"
- 행정안전부, 5년 만의 '인구감소지역' 재지정, 지역 활력 회복을 위한 지원을 강화한다
- 최교진 교육부 장관, 태국 교육부 장관과 교육협력 확대 방안 논의
- 2026 신한 SOL KBO 포스트시즌 10월 14일 개막
- [어메이징크리 오픈] 2026시즌 신설 대회 ‘어메이징크리 오픈’, 공식 포토콜 진행
- 문화체육관광부 , 보이스피싱 예방 10계명
- 기후에너지환경부, 10월 1일부터 종이팩 분리배출이 달라집니다!
- 정치
- 세종시의회, 제109회 정례회 제2차 본회의 개회
- 포항시의회, 제334회 제1차 정례회 개회 안내
- 이달희 의원, “24시간 돌봄 필요한 최중증 장애인, 거주시설 선택권 보장해
- 신정훈 의원 “무안공항 재개항 전 기상관측·예경보 역량부터 철저히 점검해야”
- 하선영 경남도의원, “20년 숙원 비음산터널, 국가계획 반영해 조속히 추진해야”
- 박영선 경기도의원, 청평초 학생들과 특별한 만남... 꿈과 희망 응원
- 경기도의회 국은주 의원, ‘노인복지관 중심 통합돌봄·미래형 복지 실현’ 정책토론회 개최
- 경기도의회 채정선 의원, 복지현장과 소통 강화 “현장의 목소리, 정책과 예산에 반영해야”
- 유호준 경기도의원, 도청 앞 2천 명 보육인 집회 지지 방문 … “보육 현장 흔들려선 안 돼”
- 경제
- 행정안전부, 햇빛소득마을 2차 436개 마을 최종 선정
- 재정경제부'외국환거래법 시행령' 개정안 입법예고
- 10.12~12.31 '불법하도급 집중단속 및 자진신고 기간' 운영
- 문화체육관광부, 개정 「공연법」·「국민체육진흥법」 시행 이후 최초로 암표 거래 혐의자 170명 수사 의뢰
- 금융위원회, 탄소 감축을 넘어 신성장동력으로, 정부 1,000조원 투자로 K-GX 본격 가동
- 군 장병이 믿고 쓸 수 있는 군수품…더 꼼꼼하게, 더 엄격하게
- 금융위원회, "개인간 중고거래 신용카드 안전결제 서비스" 등 혁신금융서비스 24건 신규 지정 의결
- 식약처, 중남미와 식품안전 신뢰 강화하고 K-푸드 교역 기반 확대
- 고용노동부, 안산 산단지역 불법파견 감독 결과 발표
- 전국
- 김천시, ‘김밥’ 천국 김천에서의 ‘특별’한 ‘시’간 '2026 김천김밥축제'
- 계양구, 지역아동센터 시설장 간담회 개최
- "국립의전원·50개 공약 확정"… 남원시, 민선9기 '경제도시' 대전환 시동
- 부평구, (사)부평구중소기업협의회로부터 이웃사랑 나눔 쌀·성금 기탁 받아
- 이상천 제천시장 취임 100일 “현장에서 답 찾고, 제천의 새로운 성장판 열다”
- 광양시 청년꿈터, ‘청년 일상 속으로’…소통 방식 넓혔다
- 여주시장, 악취저감형 축사시설 현장방문.. 축산농가 현장 목소리 청취
- 대전시교육청-민주평통 대전지역회의, 미래세대 평화·통일·민주시민교육 업무협약 체결
- 공영민 고흥군수, 민선 9기 출범 100일 맞아 ‘걸어서 군민 속으로’
- 사회이슈
- 비침습 열 전달 리프팅의 진화… 비엔비파트너스, '틱셀2 프로(Tixel 2 Pro)' 국내 첫 공개
- [k-이슈] 제주 안실련, ‘사회안전과 인권의 존엄성’ 포럼 개최 초고령 수용자 보호와 국가 책임 논의
- 국제학교 SSI 학생들, 마닐라 빈민촌 아이들에게 '재능 나눔'
- 강윤희 《하루만 더》 35년 돌봄의 기록…“우리 아이보다 하루만 더 살고 싶다”
- 청양 예술단체 나인티, 수도권 무대 진출…‘오색:난장’ 선보인다
- [K-이슈]“95세 전우, 구치소서 척추 골절”… 6·25참전유공자회, 이만희 총회장 보석 긴급 탄원
- [K-이슈]HWPL 글로벌 01지부, 네팔 종교연합 기도회 성료
- “일상을 되찾을 때까지”…신천지자원봉사단 거제지부 수해 복구 총력
- [인터뷰] AI 시대, 경영학의 경쟁력은 사람과 사람을 잇는 힘, 신안산대학교 경영학과 김세환 학과장
- 문화
- "흙 쌓고, 작품 찾고" 2026 경기도자비엔날레 참여형 이벤트 풍성
- 경기도 DMZ OPEN 국제음악제 10월 개막
- 서울시 마포구, 새우젓 판 더 키웠다! 새우로 꽉 채운 '제19회 마포나루 새우젓축제'
- 서울시 동대문구, 15개 동 ‘우리마을 문화제’ 잇따라 개최
- 연천군, '2026 DMZ 연천-스웨덴 국제학술 세미나' 성황리 개최
- 전라도 민화의 아름다움, 문자도 발상지 나주에서 만난다
- 대전 중구, '제3회 북페스티벌' 10일 ~ 11일 개최
- 전남광주통합특별시 동구, 충장축제 둘째 날 금남로서 세대 잇는 축제 한마당
- 가을날 반려동물과 행복하개 ! '2026 송파구 반려동물 한마당' 개최
- 참 어른 실천 연합
- 사설/칼럼



- 정보보안 전담인력 인센티브·내부망과 외부망 망분리 등 개선 필요사항 제시
[코리아 이슈저널=홍종수 기자] 과학기술정보통신부 산하 소프트웨어정책연구소가 정보보안 관리실태 평가에서 5년 연속‘미흡’평가를 받은 것으로 확인됐다.
김남국 국회의원(더불어민주당, 안산시갑)이 과학기술정보통신부로부터 제출받은 산하 ICT기관 정보보안 관리실태 자료에 따르면, 소프트웨어정책연구소는 2021년부터 2025년까지 매년‘미흡’평가를 받았다. 과기정통부가 제출한 8개 ICT기관 가운데 5년 내내‘미흡’평가를 받은 기관은 소프트웨어정책연구소가 유일했다.
다른 기관들이 평가등급을 개선한 것과도 대조된다. 한국지능정보사회진흥원(NIA)은 2021년부터 2023년까지 3년 연속‘미흡’이었지만 2024년‘보통’, 2025년에는‘양호’로 개선됐다. 한국데이터산업진흥원 역시 2021년 ‘미흡’에서 2022년‘보통’, 2023년 이후‘양호’평가를 받았다.
연속‘미흡’기관도 줄었다. 2021~2022년에는 소프트웨어정책연구소와 한국지능정보사회진흥원 2곳, 2022~2023년에도 2곳이었지만, 2023~2024년과 2024~2025년에는 소프트웨어정책연구소 한 곳만 연속‘미흡’으로 집계됐다.
과기정통부가 제출한 자료에는 2024년에 이어 2025년에도 ‘미흡’으로 평가된 기관의 주요 개선 필요사항으로 정보보안 전담인원에 대한 수당 지급·인사고과 등 인센티브 부여와 내부망·외부망 망분리가 제시됐다.
김남국 의원은“한두 해가 아니라 5년 연속‘미흡’평가가 이어졌다면 단순히 평가결과를 통보하는 데 그쳐서는 안 된다”며“왜 개선이 더딘지 원인을 구체적으로 분석하고 필요한 인력과 시스템 개선이 실제로 이뤄지고 있는지 점검해야 한다”고 지적했다.
이어 김 의원은“정보보안은 사고가 발생한 뒤 대응하는 것보다 사전에 취약요인을 찾아 개선하는 것이 무엇보다 중요하다”며“과기정통부는 반복적으로 미흡 평가를 받은 기관에 대해 구체적인 개선계획과 이행일정을 마련하고, 개선 여부를 지속적으로 관리해야 한다”고 강조했다.
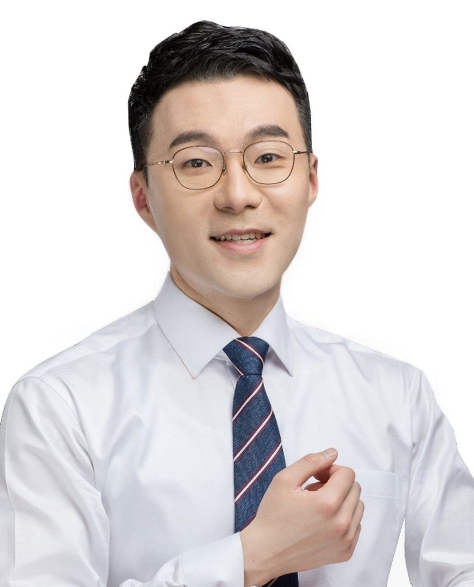 |
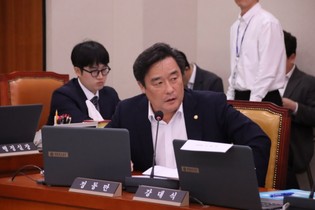
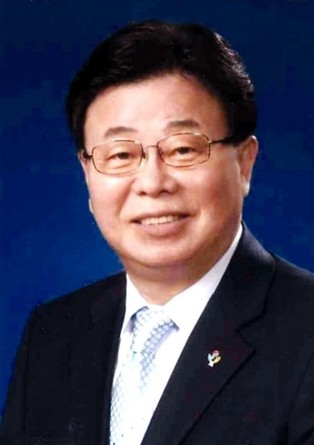
| ▲ 김남국 의원 |
[코리아 이슈저널=홍종수 기자] 과학기술정보통신부 산하 소프트웨어정책연구소가 정보보안 관리실태 평가에서 5년 연속‘미흡’평가를 받은 것으로 확인됐다.
김남국 국회의원(더불어민주당, 안산시갑)이 과학기술정보통신부로부터 제출받은 산하 ICT기관 정보보안 관리실태 자료에 따르면, 소프트웨어정책연구소는 2021년부터 2025년까지 매년‘미흡’평가를 받았다. 과기정통부가 제출한 8개 ICT기관 가운데 5년 내내‘미흡’평가를 받은 기관은 소프트웨어정책연구소가 유일했다.
다른 기관들이 평가등급을 개선한 것과도 대조된다. 한국지능정보사회진흥원(NIA)은 2021년부터 2023년까지 3년 연속‘미흡’이었지만 2024년‘보통’, 2025년에는‘양호’로 개선됐다. 한국데이터산업진흥원 역시 2021년 ‘미흡’에서 2022년‘보통’, 2023년 이후‘양호’평가를 받았다.
연속‘미흡’기관도 줄었다. 2021~2022년에는 소프트웨어정책연구소와 한국지능정보사회진흥원 2곳, 2022~2023년에도 2곳이었지만, 2023~2024년과 2024~2025년에는 소프트웨어정책연구소 한 곳만 연속‘미흡’으로 집계됐다.
과기정통부가 제출한 자료에는 2024년에 이어 2025년에도 ‘미흡’으로 평가된 기관의 주요 개선 필요사항으로 정보보안 전담인원에 대한 수당 지급·인사고과 등 인센티브 부여와 내부망·외부망 망분리가 제시됐다.
김남국 의원은“한두 해가 아니라 5년 연속‘미흡’평가가 이어졌다면 단순히 평가결과를 통보하는 데 그쳐서는 안 된다”며“왜 개선이 더딘지 원인을 구체적으로 분석하고 필요한 인력과 시스템 개선이 실제로 이뤄지고 있는지 점검해야 한다”고 지적했다.
이어 김 의원은“정보보안은 사고가 발생한 뒤 대응하는 것보다 사전에 취약요인을 찾아 개선하는 것이 무엇보다 중요하다”며“과기정통부는 반복적으로 미흡 평가를 받은 기관에 대해 구체적인 개선계획과 이행일정을 마련하고, 개선 여부를 지속적으로 관리해야 한다”고 강조했다.
[저작권자ⓒ 코리아 이슈저널. 무단전재-재배포 금지]


오늘의 이슈



- 코리아 이슈저널 서울시 강남구 삼성로99길 14, 삼성파크1308호 대표전화 : 02-3288-9500 청소년보호관리책임자 : 최계식
- 발행· 편집인 : 최계식 등록번호 : 서울, 아52837 등록일 : 2020-02-04 제보메일 : ocnnews24@naver.com
- 본 콘텐츠의 저작권은 코리아 이슈저널 또는 제공처에 있으며 이를 무단 이용하는 경우 저작권법 등에 따라 법적책임을 질 수 있습니다.
- Copyright ⓒ 코리아 이슈저널 All rights reserved. 0.0383